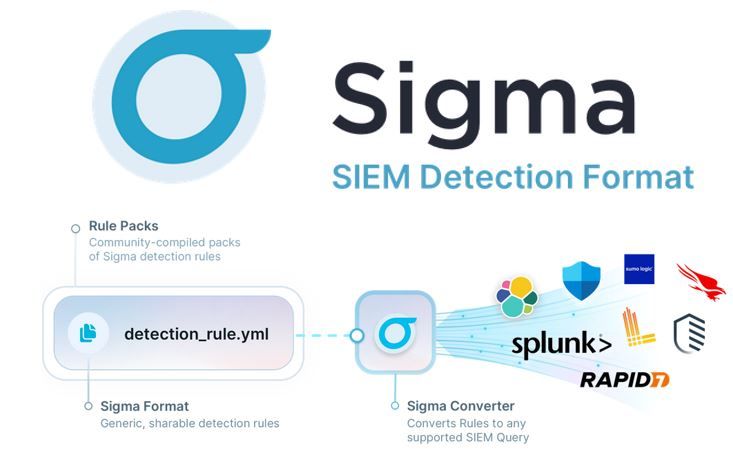
قواعد شناسایی #Sigma
💡 #شرکت_کاشف و #مرکز_افتا، مستنداتی تحت عنوان #هوش_تهدید در اختیار بانکها و سازمانها قرار می دهند که در آن اطلاعات ارزشمندی از جمله شاخص های حمله (IoC) و قواعد شناسایی رخداد امنیتی (Detection Rules) جهت بهره برداری در سامانه SIEM سازمانها، جمع آوری شده است.
🔍 با توجه اینکه سامانه مدیریت اطلاعات و رویدادهای امنیتی (SIEM) در سازمانهای مختلف متفاوت است بالطبع زبان کوئری و نحوه جستجو بین لاگها در هر SIEM نیز متفاوت است بنابراین ارائه قواعد شناسایی رخداد، به تفکیک همه SIEM ها کار دشواری خواهد بود.
📑 قواعد شناسایی #Sigma یک قالب مبتنی بر Yaml است که به عنوان یک ابزار به منظور به اشتراک گذاری قواعد شناسایی رخدادهای امنیتی بین SIEM های مختلف مورد استفاده قرار میگیرد. (قالب مشترک تشخیص رخداد بین SIEM های مختلف)
📌 به عبارت دیگر می توان قواعد شناسایی دریافت شده بر اساس Sigma Rule را از طریق سایت هایی مانند Uncoder.io به هر SIEM دیگر مانند Spluk, ELK, QRadar, ArcSight,….. تبدیل و مورد استفاده قرار داد.
در صورت نیاز به مشاوره و کسب اطلاعات بیشتر از طریق دایرکت پاسخگو هستم
#SecurityAwareness
#SIEM
#Splunk
#sigmarule