معرفی ابزار #Yara
💡 بدافزارهای جدید قادرند یک مقدار تصادفی را به کد خود اضافه کنند بطوریکه مقدار Hash جدیدی تولید شود و آنتی ویروس قادر به شناسایی بدافزار نباشد.
🛡️ نرم افزار YARA یک ابزار متن باز جهت تطبیق الگو (#Pattern_Matching) است که براساس یکسری عبارات ثابت مانند رشته متنی، کد باینری یا کد هگز در فایل، امکان تطبیق و شناسایی بدافزارها را دارد.
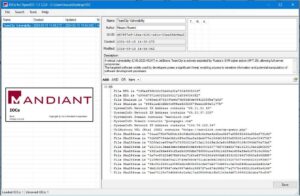
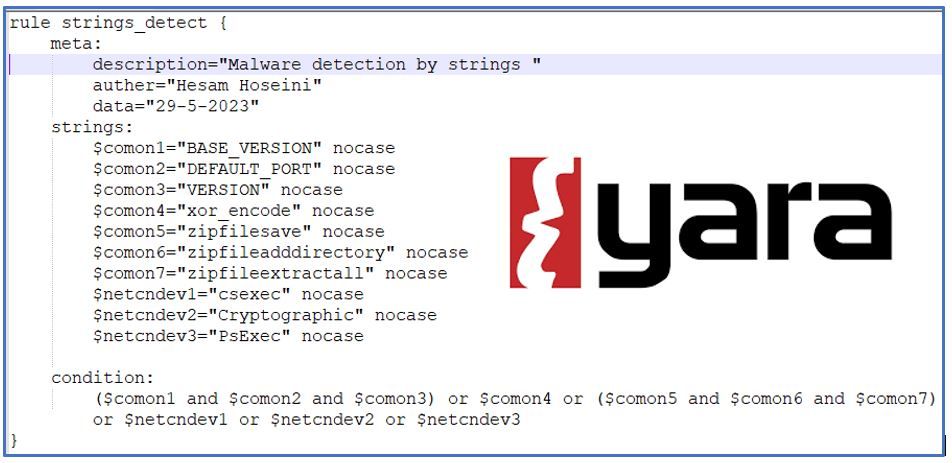
✔️ فایل #Yara_Rule تولید شده مانند تصویر زیر را میتوان بصورت مستقیم با کامند زیر اجرا نمود تا کل فایلهای سرور را بررسی و تطبیق دهد و یا در نرم افزار آنتی ویروس #EDR سازمان import کرد تا منبعد فایلها را علاوه بر #Hash بر اساس YARA Rule هم بررسی کند
yara64.exe -r Yara_rule.txt c:\ > report.txt
#آگاهی_رسانی_امنیتی
#مقاوم_سازی_را_جدی_بگیریم
#networkhardening
#malwareanalysis